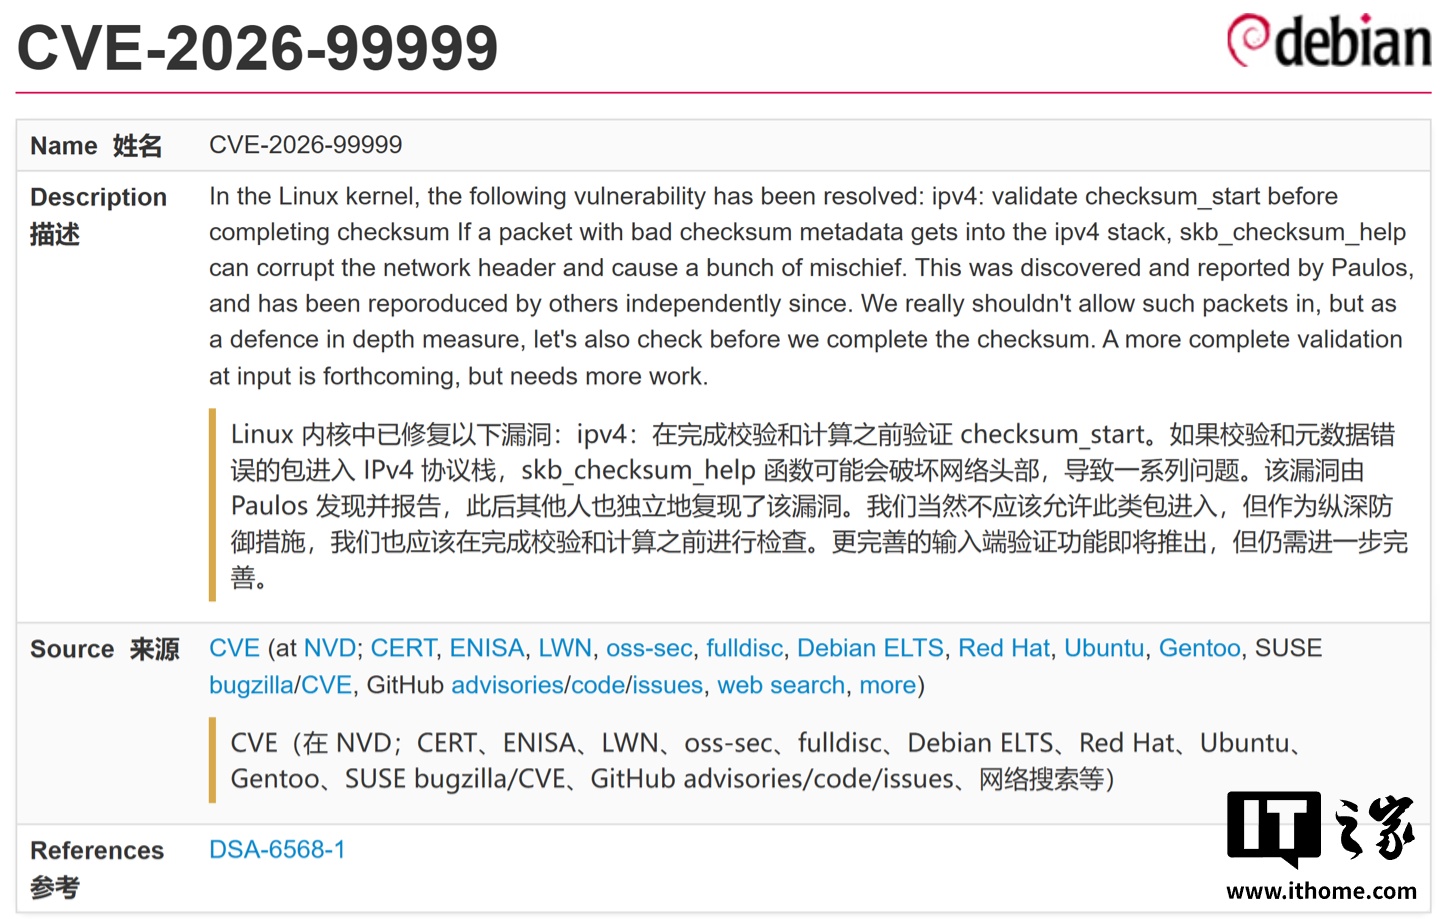
IT之家 10 月 17 日消息,Debian 在最新安全公告中,披露存在于 Linux 内核的“关键”(Critical)漏洞,CVSS 3.1 评分高达 9.3 分,攻击者可利用 IPv4 校验和元数据校验缺陷,从虚拟机客户机突破隔离边界,影响宿主机。
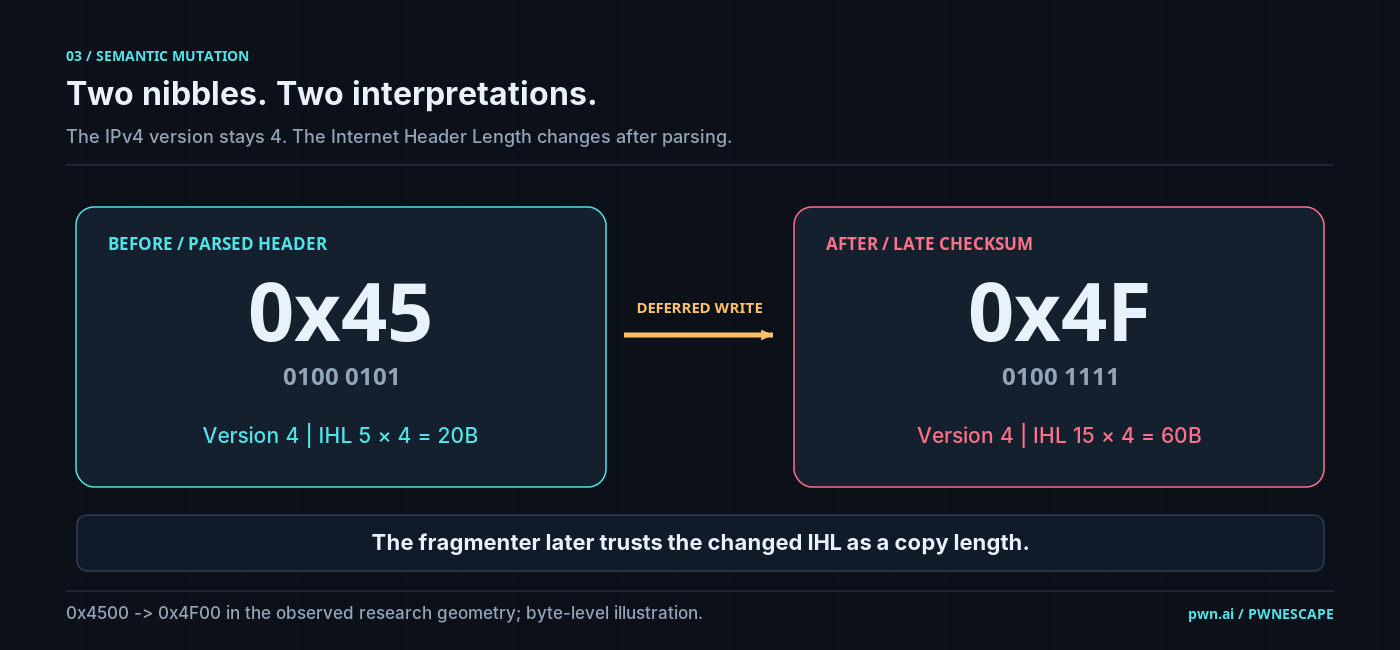
根源方面,该漏洞追踪编号为 CVE-2026-99999,问题源于 Linux 网络栈对延迟校验和处理不当:当带有异常 checksum_start 元数据的数据包进入 IPv4 处理流程后,skb_checksum_help () 可能在内核已经解析并信任 IPv4 头之后,改写其中的关键字段。
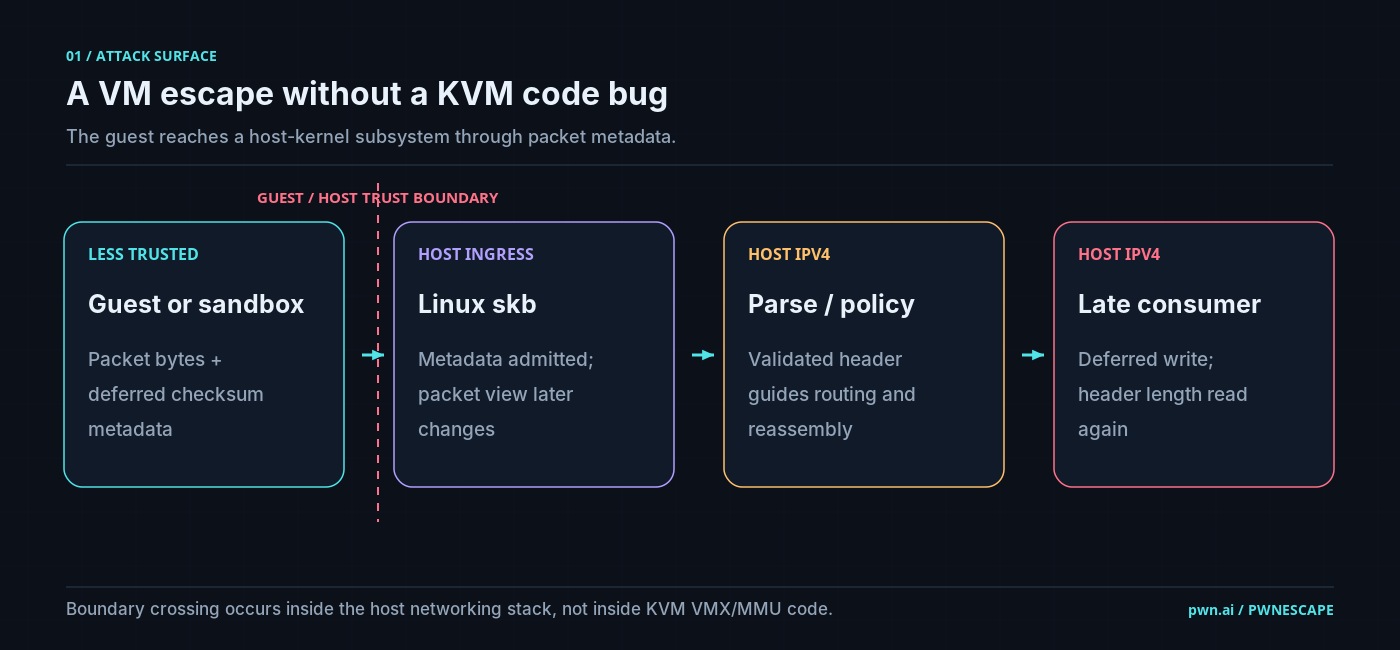
研究人员称,攻击者可借此使内核将原本 20 字节的 IPv4 头误判为 60 字节,进而读取逻辑数据包之外的宿主机内存,并在受控实验环境中实现进一步写入与宿主机代码执行。
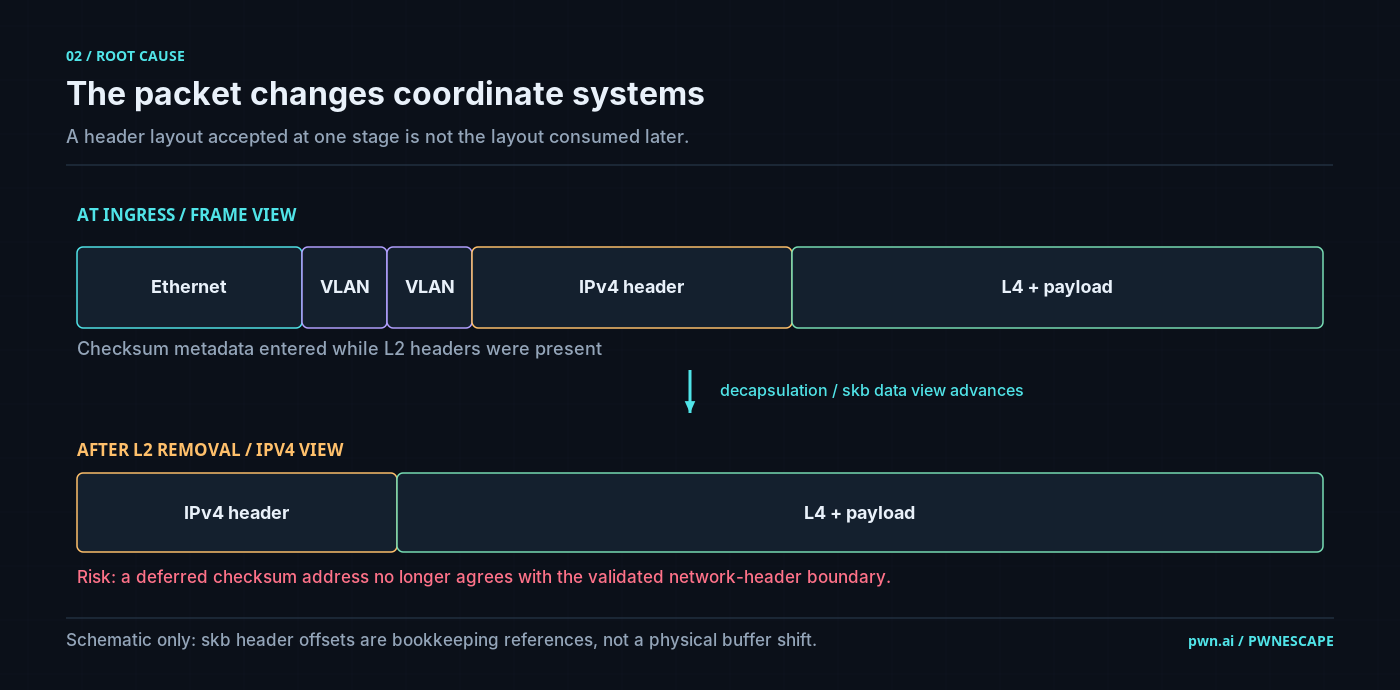
影响方面,该漏洞并非 KVM 本身的缺陷,而是宿主机 Linux 网络栈的问题;但在 KVM 等虚拟化环境中,恶意客户机可能借此攻击宿主机,因此对云厂商、多租户沙箱和虚拟化平台风险尤其突出。
修复方面,上游修复补丁为 6785011f8b16,标题为“ipv4: validate checksum_start before completing checksum”,已在 Linux 6.12.113、6.18.57、7.2.11 及 7.3-rc7 等版本中修复。
对于用户而言,运行 Linux 虚拟化、云主机或容器沙箱的机构应尽快升级内核至已修复版本,尤其是 Debian、Ubuntu、RHEL 及各类公有云镜像用户。
IT之家附上参考地址
PwnEscape: Guest-to-Host KVM Escape (CVE-2026-99999)
CVE-2026-99999
开云体育官网APP,集海量体育赛事一手掌握、极致流畅随时随地畅玩、安全可靠资金交易无忧、高清直播身临其境感受激情于一体,为您提供全方位、高品质的在线体育娱乐服务。
开云体育官网,以其简洁明了的入口设计,确保您能迅速找到所需信息。无论是浏览赛事信息、查看实时比分,还是进行投注操作,一切都如此便捷高效。
作为一家专注于在线体育娱乐的平台,开云体育官网始终致力于为用户提供最前沿的技术支持和最优质的游戏体验。我们的目标是成为您最信赖的体育娱乐伙伴。
想了解更多高清直播互动,身临其境感受激情相关内容,尽在开云体育官网。
无论您是资深体育迷还是初次接触,开云体育官网都能满足您的需求。我们提供专业的客户服务,全天候在线解答您的疑问,确保您的每一次体验都顺畅无忧。
版权所有 © 开云体育娱乐有限公司
尽享体育激情